- ECS上にLiteLLMをデプロイし、BedrockのOpenAIモデルにCodexからアクセス
- 仮想キーでユーザー単位の予算・レート制限を設定し、コスト管理を強化
- AWS WAFやTLS、プライベートサブネットなど本番向けのセキュリティ設定を紹介
構成の背景と目的
AWSは、OpenAI CodexをLiteLLMゲートウェイ経由でAmazon Bedrockに接続するリファレンス構成を公開しました。この構成は、開発者が利用する生成AIコーディングエージェントに対して、企業レベルでの統制を提供することを目的としています。具体的には、モデルアクセスの管理や利用量の把握、予算・レート制限の適用、監視などを一元的に行えるようにします。
Codexは、開発者のワークステーション上でリポジトリの理解、コード作成、テスト実行などのマルチステップのタスクを実行します。モデル推論のリクエストのみがAWSアカウント内のインフラを通るため、Codexのローカルな動作には影響を与えずに、アクセス経路を管理できます。
アーキテクチャの仕組み
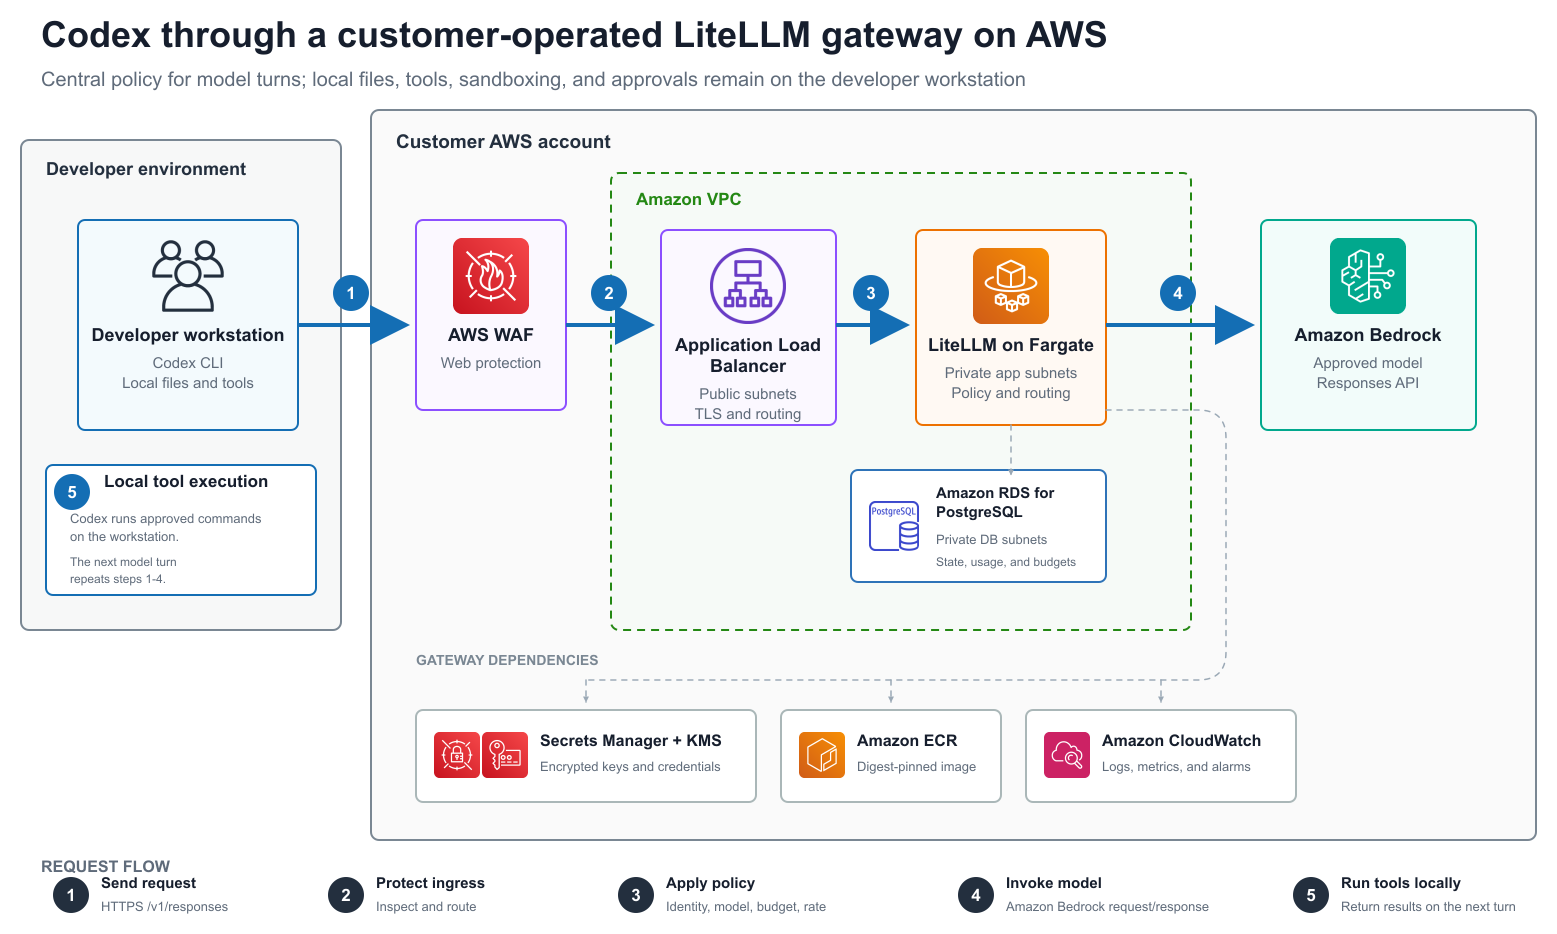
アーキテクチャは、CodexとAmazon Bedrockの間にLiteLLMを配置する構成です。LiteLLMはモデルの認証、ルーティング、予算、レート制限、利用状況のテレメトリを集約し、Codexはタスク実行とツールのローカル処理を担当します。AWS Fargate上のECSで稼働するLiteLLMには、Application Load BalancerとAWS WAFが前面に配置されます。
リクエストは5段階のフローで処理されます。CodexはゲートウェイのResponses APIにタスクコンテキストを送信し、ALBとWAFがネットワーク制御を行います。次にLiteLLMが呼び出し元の認証とポリシーチェックを行い、ECSタスクロールを使用してAmazon Bedrockのモデルを呼び出します。モデルがツールの実行を要求した場合は、Codexがローカルで処理し、次のリクエストで結果を返します。
LiteLLM導入の効果
Amazon Bedrockへの直接アクセスでは、IAMポリシーとCloudTrailでアクセス制御と監査が可能です。しかし、複数の開発者やチームが異なるモデルを利用する場合、より細かな制御が求められます。LiteLLMは、ユーザーやチーム単位の仮想キー、承認済みモデルエイリアスの制限、ハードバジェット、毎分のリクエスト数・トークン数(RPM/TPM)の制限を提供します。
LiteLLMはオープンソースのため、顧客は自身のAWSアカウント内で運用し、既存の監視やセキュリティ基盤と統合できます。一方で、ゲートウェイの可用性、データベース管理、バージョンアップ、インシデント対応といった運用責任が伴います。このトレードオフを理解した上で採用を検討する必要があります。
デプロイと設定の流れ
デプロイ手順は、GitHubの『guidance-codex』リポジトリにまとめられています。Makefileのターゲットを使って、事前チェック、LiteLLMイメージのビルドとECRへのプッシュ、CloudFormationのチェンジセット作成、デプロイを実行します。環境変数ファイルで、AWSプロファイルやリージョン、TLS、ドメイン、アクセス元CIDRなどを設定します。
本番導入では、TLSを有効にし、ロードバランサーを承認済みCIDRに制限することが推奨されています。開発者には、マスターキーの代わりにLiteLLMで生成したスコープ付きキーを発行し、KMSで暗号化したSecrets Managerに保管します。Codexは、設定ファイルの認証コマンドを通じてシークレットを取得し、ゲートウェイにアクセスします。
注意点と比較
このソリューションは、複数のAWSサービスを組み合わせるため、ランニングコストが発生します。記事では、ALB、Fargate、RDS、WAF、ログ、モデル推論が課金対象であることが明記されています。また、モデルの利用可能性はリージョンやアカウントにより異なるため、事前確認が必要です。
記事では、AWS IAM Identity Centerやマネージドゲートウェイ(例:Portkey)が適しているシナリオにも言及しています。また、ゲートウェイを挟まない直接アクセスが適するケースもあります。組織の規模や運用体制に応じて、最適な選択肢は異なると考えられます。
OpenAI ChatGPT Codex with LiteLLM can provide centralized enterprise controls for generative AI coding agents.
OpenAI ChatGPT CodexとLiteLLMの組み合わせは、生成AIコーディングエージェントに対する一元化されたエンタープライズ制御を提供できます。
今後の見通し
この構成により、AIコーディングエージェントの企業内導入が進む可能性があります。LiteLLMはオープンソースのため、AWS以外の環境や他のモデルプロバイダへの応用も考えられます。今後、Amazon Bedrockで利用できるモデルの種類やリージョン展開が拡大すれば、日本企業でも採用しやすくなるでしょう。また、AWSが提供する本番運用ガイドや事例が蓄積されることで、LiteLLMの長期運用に関する判断材料が増えるとみられます。次のステップとして、実際にデプロイして性能やコストを検証することが推奨されます。
日本の開発者・IT企業にとっての意味
日本企業では、生成AIコーディング支援の導入にあたり、セキュリティやコンプライアンス、コスト管理が課題となります。このAWSのリファレンスは、既存のAWS環境を活用しながら、LiteLLMのゲートウェイでアクセス制御と可視化を実現する方法を示しています。これにより、開発者に直接モデルへのアクセスキーを渡すことなく、部門やチーム単位での管理が可能になります。また、オープンソースのLiteLLMを使うことで、ベンダーロックインを避けながら自社のポリシーに合わせて拡張できる点も実用的です。一方、ECSやRDSなどの運用負担が増えるため、AWSの運用スキルが求められます。
気になる点
- LiteLLMゲートウェイの運用にはどのようなAWSリソースが必要ですか?
- 記事では、Application Load Balancer、AWS Fargate(ECS)、Amazon RDS for PostgreSQL、AWS Secrets Manager、AWS KMS、CloudWatch、Amazon ECRなどが使用されます。また、オプションでAWS WAFやRoute 53も利用します。これらのリソースはすべてAWSアカウント内で管理され、運用負荷は自己責任です。
- Amazon BedrockでOpenAI Codexを利用するための前提条件は何ですか?
- 対象のOpenAIモデルがAmazon Bedrockで利用可能であることが前提です。また、VPC、ECS、RDSなどを作成する権限とAWS CLI v2が必要です。チュートリアルはus-east-1で検証されており、モデルの利用可能性はリージョンとアカウントによって異なります。
- 生成されたAPIキーはどのように保護されますか?
- LiteLLMのマスターキーは配布せず、ユーザーやチームごとのスコープ付きキーを生成し、AWS Secrets Managerに保存します。秘密鍵はKMSで暗号化され、アクセス権限はIAMポリシーで制限されます。Codexはシークレット取得用のコマンドを実行してトークンを動的に受け取ります。
用語解説
- LiteLLM
- オープンソースのAIゲートウェイ。モデルへのリクエストを中継し、認証、ルーティング、予算管理などを提供する。
- Amazon ECS
- AWSのコンテナオーケストレーションサービス。Dockerコンテナを簡単に実行・管理できる。
- Amazon Bedrock
- AWSのマネージド生成AIサービス。複数の基盤モデルをAPI経由で利用できる。
- OpenAI Codex
- OpenAIが提供するコード生成AIエージェント。開発者のローカル環境でタスクを実行する。
- AWS WAF
- Webアプリケーションファイアウォール。不正なリクエストをブロックする。
- 仮想キー
- ゲートウェイが発行するユーザーやチーム単位のAPIキー。アクセス制御に使う。
出典
Set up OpenAI ChatGPT Codex with LiteLLM on Amazon ECS and Amazon Bedrock
AI導入も顧問も、お任せください
何から手をつけるか、どこまでAIに任せるか。自社の業務に合わせて整理し、導入から運用まで伴走します。相談だけでも構いません。
AI導入について相談する