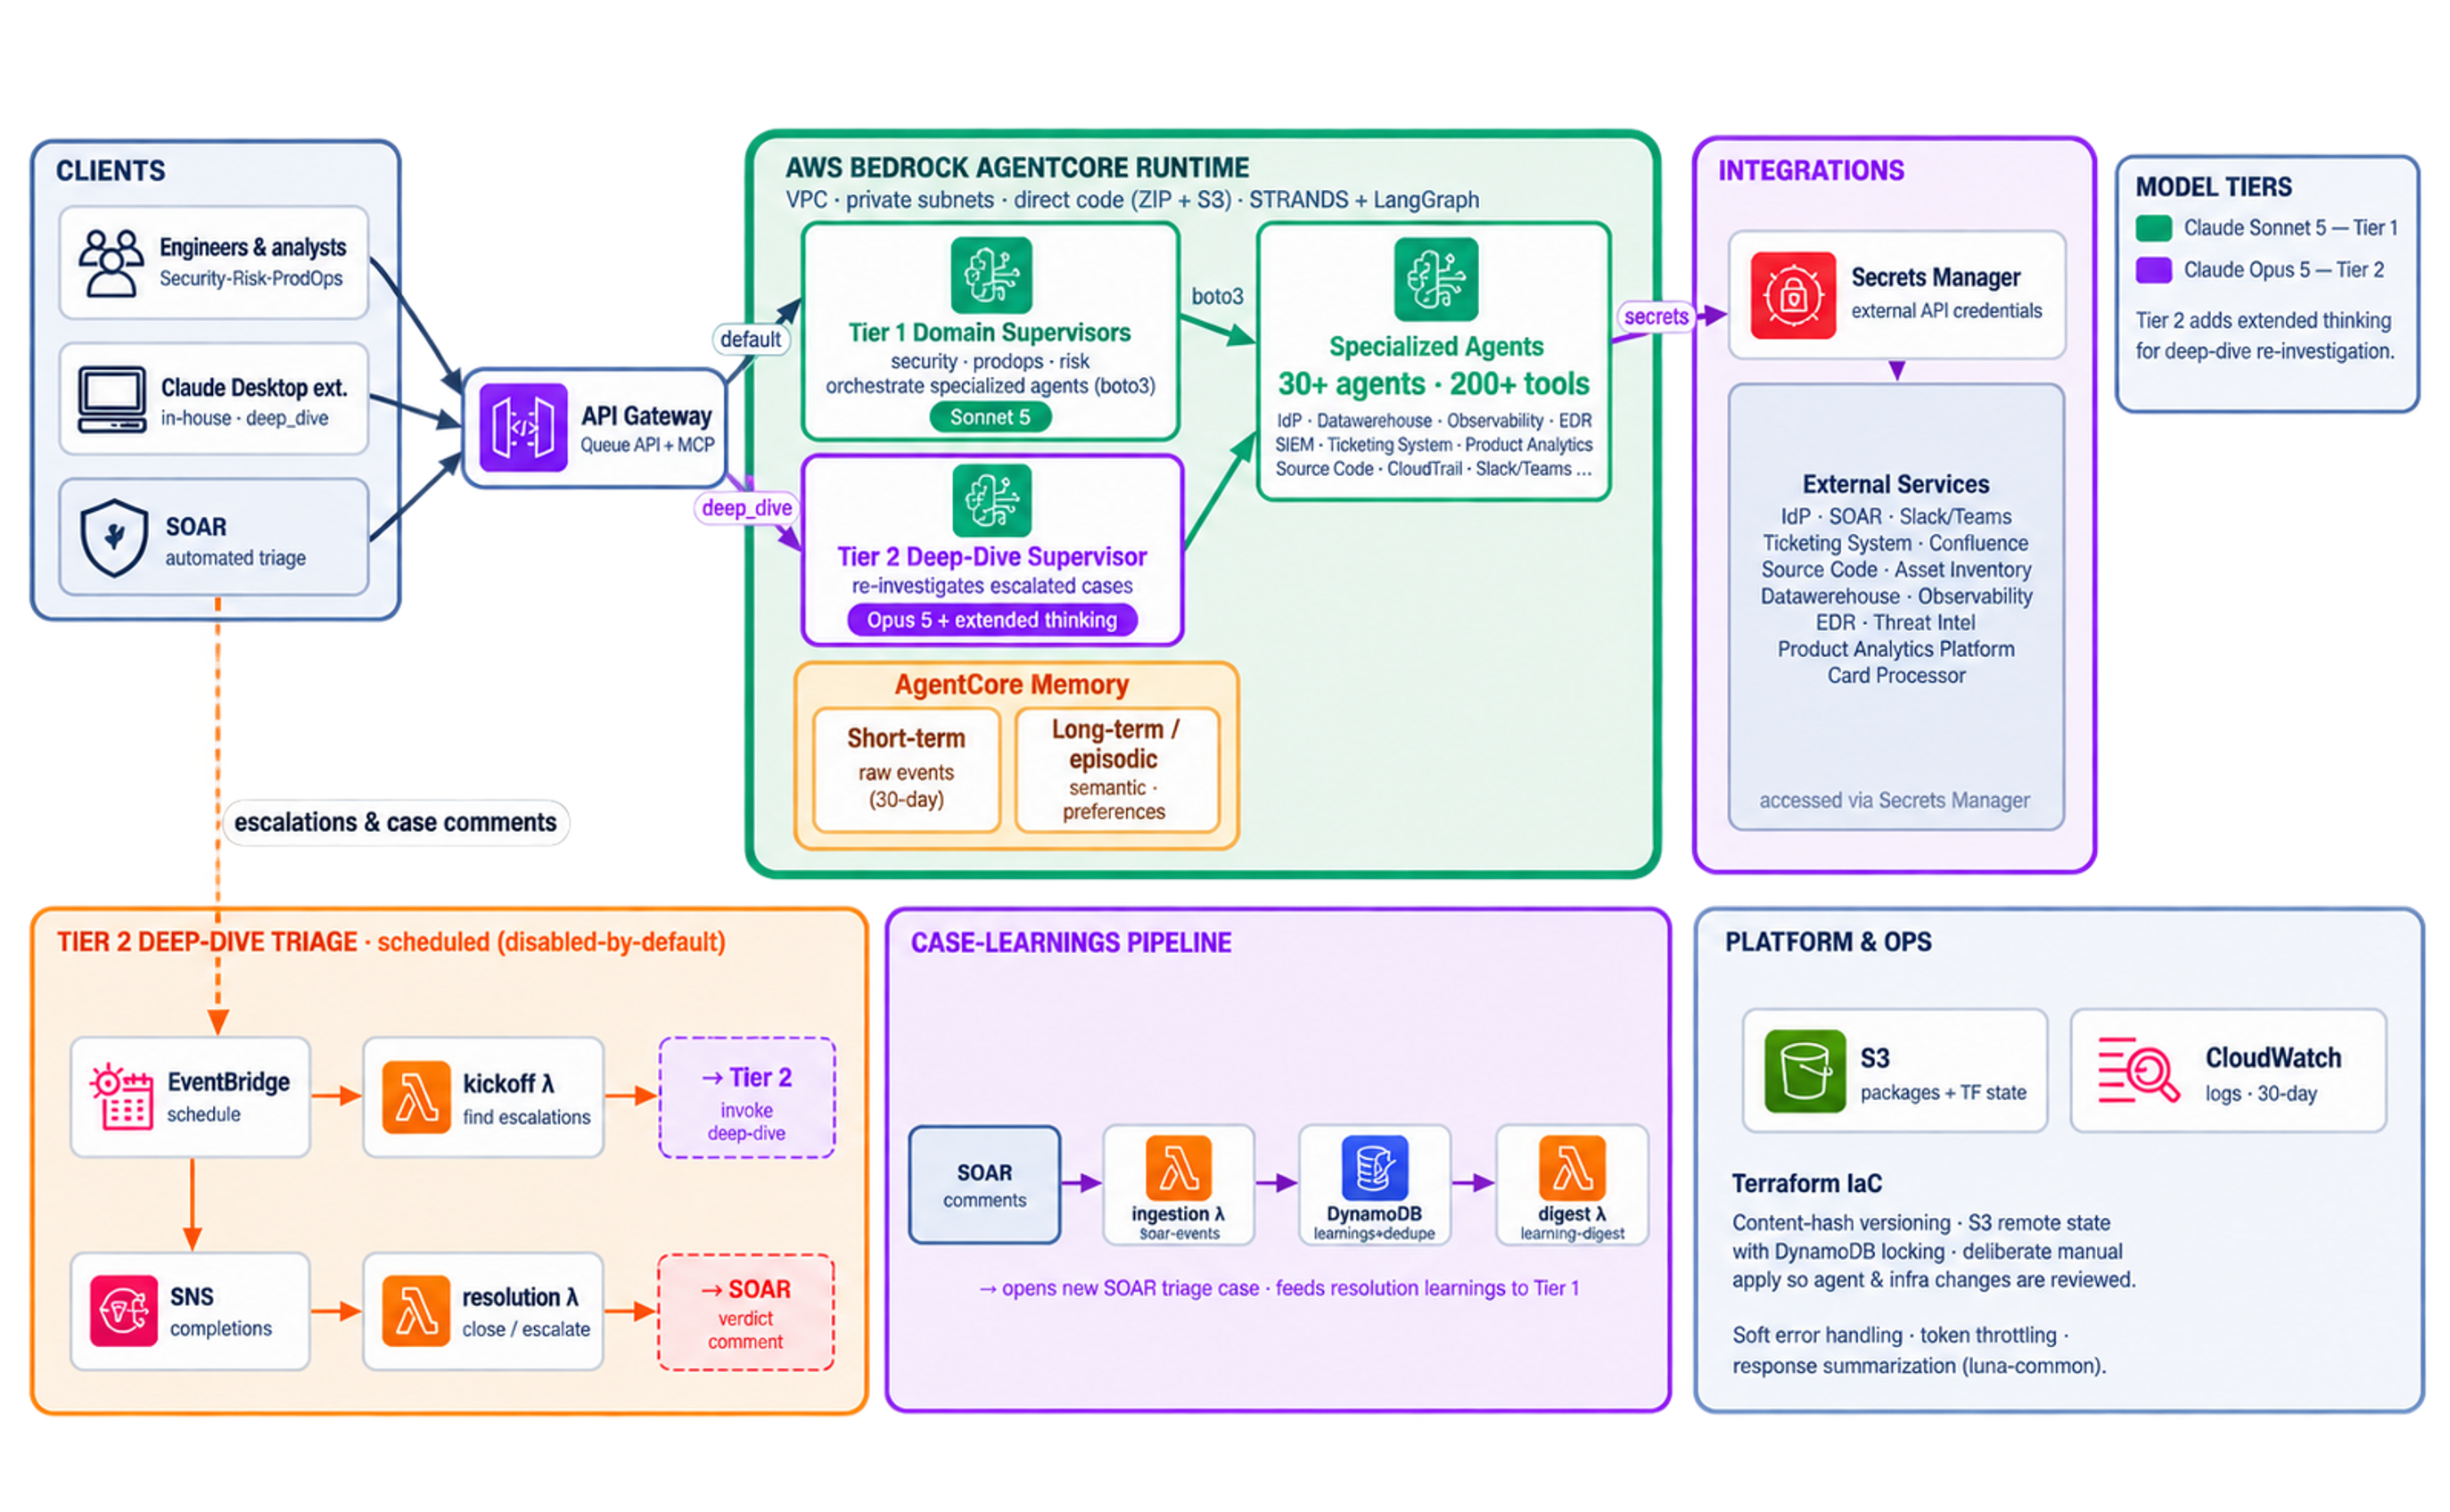
- Amazon Bedrock AgentCore上に自律型SOC「Luna」を構築し、月最大4,000件の90%超を自動解決
- Tier 1とTier 2の2層スーパーバイザーが30以上の専門エージェントを編成し、中央値1桁秒でトリアージ
- 記憶層と学習パイプラインで自律解決率が83%から90%超へ。是正措置は人間の承認下に置く
何が発表されたのか
米Greenlight Financialが、Amazon Bedrock AgentCore上に自律型のセキュリティ運用センター(SOC)ソリューション「Luna」を構築した事例をAWSが公開しました。Lunaは月あたり3,000〜4,000件のセキュリティおよびリスク案件のうち90%超を、人の介在なしに解決するとされています。ダークウェブ上の不正利用カード通知、ID・アクセス権限の異常、インフラ監視のアラート、財務リスク事象を数秒単位でトリアージ(選別と初期対応)します。
Greenlightは家族向けのデビットカードや貯蓄ツールを提供する企業で、大手銀行と同様の規制要件のもとで機密性の高い金融データを扱っています。従来は1件ごとに複数のデータソースを突き合わせる必要があり、人間のアナリストで15〜30分かかっていました。月4,000件という規模では人手での処理が成り立たないことが、自動化の出発点だったと説明されています。
基盤として使われているのは、エージェントの構築・接続・最適化のためのAmazon Bedrock AgentCoreです。GreenlightはエージェントコードのホスティングにAgentCore runtimeを、階層型マルチエージェント構成の支えにAgentCore memoryを使っています。同等の機能を自社で構築・運用する必要がなくなった点が、採用理由として挙げられています。
2層のスーパーバイザー構成
Lunaは、人間のSOCチームの分業を模した階層型マルチエージェントシステムです。件数の処理を担うTier 1と、複雑な案件を担うTier 2の2段構えになっています。Tier 1は30以上の専門エージェントを束ねて一次トリアージを行い、通常案件の処理時間の中央値は1桁秒だとされています。
Tier 1の信頼度しきい値を超えた案件はTier 2へエスカレーションされます。Tier 2は拡張推論に対応した基盤モデルを使い、3〜5個のデータソースをまたいで推論を連鎖させ、根拠の連鎖を含む調査レポートを生成します。対象は全体の約1割で、Amazon EventBridgeのレートトリガーとAmazon SNSによる定期バッチ処理に加え、緊急時はオンデマンドでも起動します。
入口は3種類用意されています。件数の大半を占めるTines SOARからの自動取り込み、セキュリティ・リスク・ProdOpsエンジニア向けのAPI直接アクセス、当番エンジニア向けのClaude Desktop拡張機能によるチャットベースの操作です。Amazon API GatewayがLuna Queue APIとModel Context Protocol(MCP)エンドポイントを公開する構成になっています。
記憶層が精度を底上げ
Lunaを単なる都度判断のトリアージツールと分けているのが記憶層です。AgentCore memory上に、直近30日を対象とするエピソード記憶と、それを超えて保持される長期記憶を持ちます。たとえば毎週火曜午前3時に特定ロールが示すアクセスパターンを、最初の解決以降は許可リスト化し、同じ検知を繰り返さないように学習します。
長期記憶には「このアクセスパターンはそのロールの目的上想定内」といった意味的な判断や、解決テンプレートを保持します。原文では、特定のダークウェブ情報源からのカード通知は誤検知率が73%であるという過去データも、重複排除を優先する判断材料として使われると説明されています。
解決結果を還流させるパイプラインも用意されています。LambdaがTinesのイベントから解決結果を取り込み、DynamoDBがパターンの保存と重複排除を担い、同じ解決を3回繰り返すと確定パターンとして記録します。この学習ループにより、自律解決率はTier 1のみの83%から、Tier 1・Tier 2・学習を合わせて90%超に向上したとされています。
金融リスクへ横展開
SOC向けに稼働させたLunaは、2ヶ月で金融リスク評価へと拡張されました。アーキテクチャの変更は最小限で、専門エージェントの追加とリスク領域のスーパーバイザーの追加で対応できたと説明されています。SOC向けに作ったZendeskやMixpanel、Datadog向けのエージェントを再利用し、Galileoや不正スコアリングなど領域固有のエージェントを足す形です。
ダークウェブ流出カードのワークフローが具体例として示されています。脅威インテリジェンス(Mastercardや社内フィード)からカード番号を取り込み、GalileoでGreenlightのカードか・有効かを確認し、DynamoDBで重複通知を排除します。さらにMixpanelやZendesk、社内の不正スコアリングを突き合わせてリスクを判定し、低リスクは記録と監視、中リスクはレビュー対象、高リスクは根拠付きで人間のアナリストへエスカレーションします。
規制産業向けの設計方針として、Lunaは「まずトリアージ、是正は後」と位置づけられています。明示的なポリシー承認なしに自律的な是正措置は取らず、判断根拠を提示するにとどめ、人間のアナリストか承認済みの自動ポリシーが是正を実行する体制です。この分離がコンプライアンス要件とリスクチームの信頼の両立につながったとしています。
現時点での留意点
公開されている情報は、あくまでAWSとGreenlightによる事例紹介です。アラート種別ごとの解決率や誤検知率の内訳、AgentCoreの利用コスト、他のSOC製品と比べた優劣は示されていません。ダークウェブ情報源の誤検知率73%など、一部の数値は社内の過去データに基づくものです。
人手削減の効果も、Greenlightが計測した1件あたり15〜30分という手作業時間を前提とした試算です。月4,000件で1,000〜2,000アナリスト時間、そのうち900〜1,800時間を回避したという数字は、この前提を置いたうえでの推計だと理解しておく必要があります。
また、今回参照した原文ではインフラストラクチャ構成の説明が途中で終わっており、スタック全体の詳細は確認できません。導入を検討する場合は、AgentCoreの対応リージョンや料金、既存のSOAR製品やSIEMとの接続方法を個別に確認する必要があります。
| 項目 | Tier 1スーパーバイザー | Tier 2スーパーバイザー |
|---|---|---|
| 役割 | 高ボリュームの一次トリアージ | 複数手順の推論が必要な深掘り調査 |
| 担当範囲 | 全案件の約9割 | Tier 1の信頼度しきい値を超えた約1割 |
| モデルと実行基盤 | Amazon Bedrockの高度な言語モデル、AgentCore runtime上のVPC内プライベートサブネット | Amazon Bedrockの拡張推論に対応した基盤モデル |
| 起動方法 | API Gateway経由、Tines SOARからの自動取り込み | EventBridgeのレートトリガーとSNSのキュー完了による定期実行、およびオンデマンド |
| 処理時間 | 中央値1桁秒 | 原文に記載なし(3〜5データソースを連鎖) |
Greenlight Financial resolves more than 90 percent of up to 4,000 security and risk cases each month without human intervention.
Greenlight Financialは、月あたり最大4,000件のセキュリティおよびリスク案件のうち90%超を、人間の介入なしに解決している。
今後の見通し
GreenlightはSOCから金融リスクへと適用領域を広げており、同様の横展開が他の規制産業でも試される可能性があります。AWSはAgentCoreをエージェントの実行・接続基盤として位置づけているため、他社の導入事例やAgentCoreのリージョン展開、料金体系が明らかになれば、日本企業が同じ構成を採る際の判断材料になるとみられます。あわせて、アラート種別ごとの誤判定の傾向や、監査に耐えるログ設計が公開されれば、実運用への適合性をより具体的に評価できるはずです。
日本の開発者・IT企業にとっての意味
SOCの運用は、アラート件数の増加と人材不足という二つの圧力にさらされており、日本の金融・決済・SaaS企業も同じ課題を抱えています。今回の事例は、マネージドのエージェント実行基盤とメモリ機能を使えば、監視ツールやチケット、データ基盤をつなぐ専門エージェント群を比較的小さな変更で足せることを示しています。特に、既存のSOARから自動取り込みし、判断根拠を残して人間が承認する設計は、内部監査や規制対応が求められる国内企業の実務に馴染みやすい型です。まずSOCの一次トリアージのように成功条件が明確な領域から始め、実績が出た段階で隣接領域へエージェントを再利用して広げる進め方が参考になります。一方で、精度とコストの実測値は公開されておらず、パイロットで自社データによる検証が必要です。
気になる点
- 日本国内の企業でも同じ構成は作れるのか
- 構成要素はAmazon Bedrock AgentCore、Lambda、DynamoDB、API GatewayなどAWSのマネージドサービスで、自社構築していた機能を置き換えるものです。ただし原文は提供リージョンや日本での利用可否に触れていないため、AgentCoreの対応リージョンは最新の公式情報で確認する必要があります。
- 導入コストはどれくらいかかるのか
- 原文にはAgentCoreやその他サービスの利用料金、Greenlightの運用コストは記載されていません。判断材料としては、回避できた工数(月900〜1,800アナリスト時間という試算)とAWSの従量課金を突き合わせる形になりますが、具体的な金額は現時点では公表されていません。
- 人間のアナリストは不要になるのか
- 原文の設計では、いいえ。Tier 1の信頼度しきい値を超えた約1割はTier 2や人間のアナリストにエスカレーションされ、是正措置は人間または承認済みポリシーが実行します。Lunaは判断根拠を提示するところまでを担う位置づけです。
用語解説
- SOC
- セキュリティ運用センター。ログ監視やインシデント検知・初動対応を担う組織や機能を指します。
- Amazon Bedrock AgentCore
- AWSのマネージドサービス。エージェントの実行、接続、メモリ保持などを大規模に運用するための基盤です。
- マルチエージェントシステム
- 役割の異なる複数のAIエージェントを組み合わせ、分担させて一つの業務を遂行する構成です。
- エピソード記憶
- 過去の出来事とその結果を時系列で保持する記憶。類似案件の判断や重複排除に使います。
- SOAR
- セキュリティ運用の自動化と対応を行う製品群。アラートの取り込みや手順の自動実行を担います。
- トリアージ
- 発生した案件を内容と緊急度で選別し、優先順位や対応方針を決める初期処理のことです。
出典
How Greenlight Financial built an autonomous SOC solution on Amazon Bedrock AgentCore
AI導入も顧問も、お任せください
何から手をつけるか、どこまでAIに任せるか。自社の業務に合わせて整理し、導入から運用まで伴走します。相談だけでも構いません。
AI導入について相談する