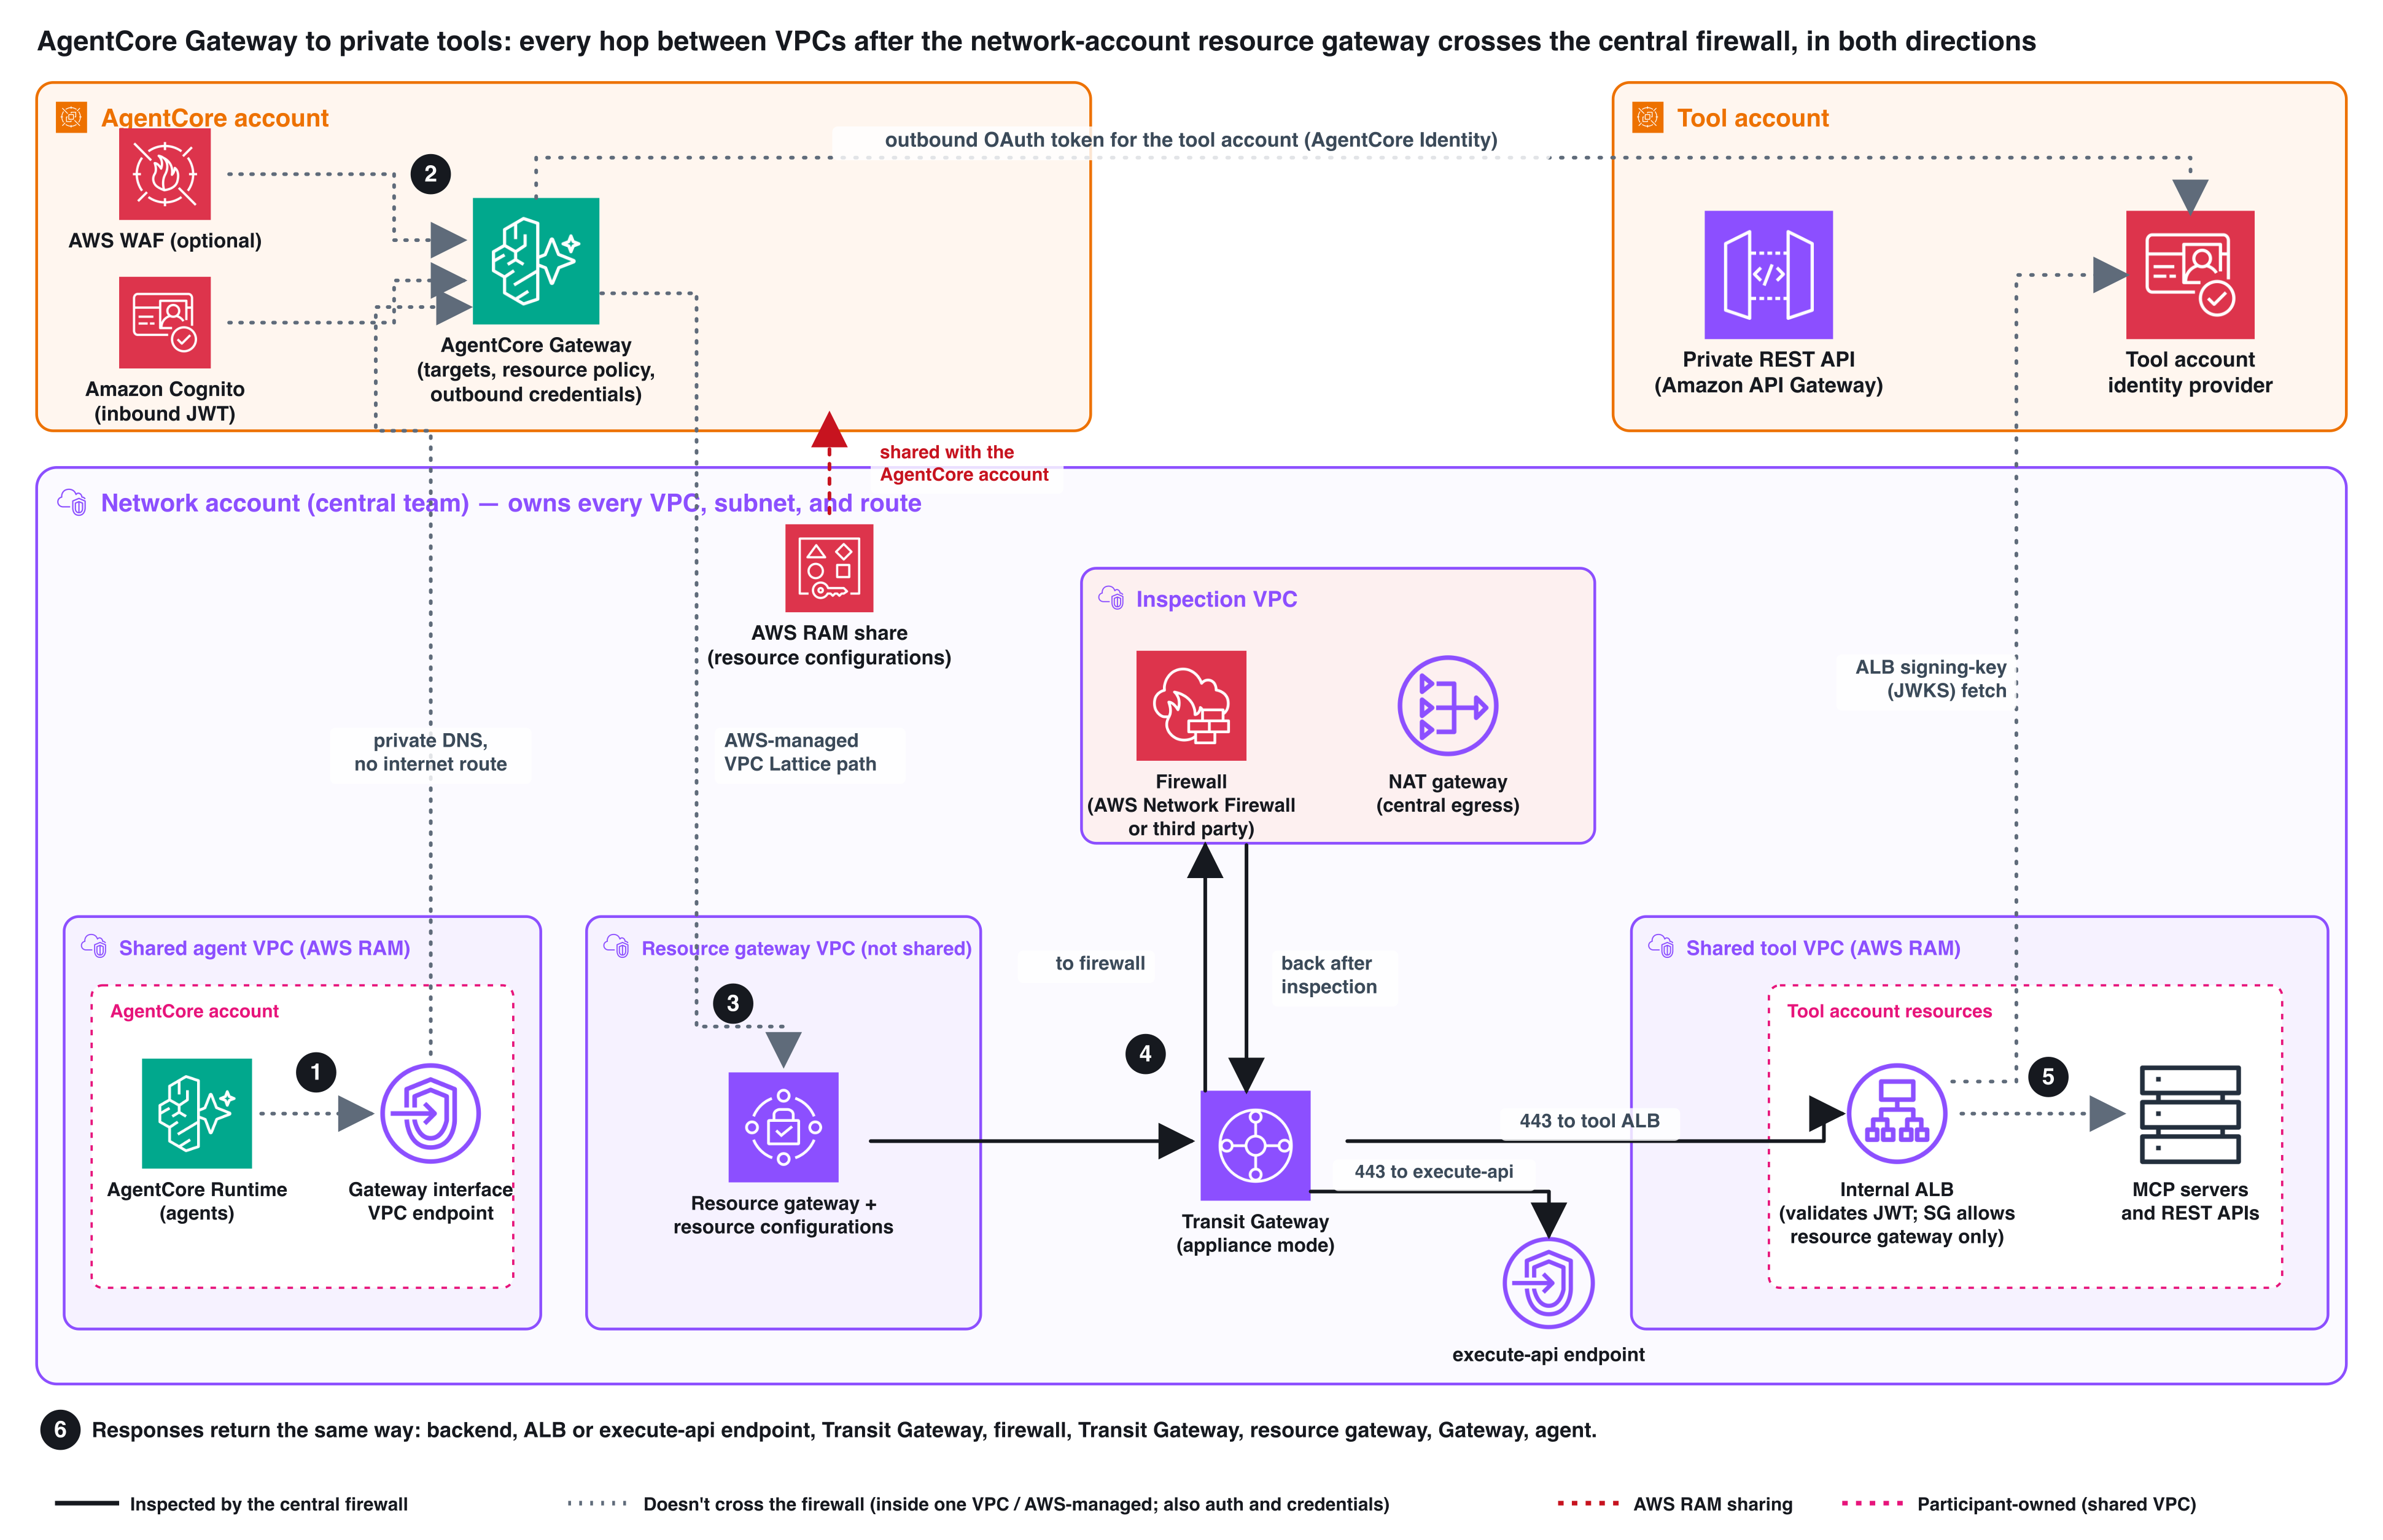
- AgentCore Gatewayから私有APIやMCPサーバーへ、中央検査を維持して接続する構成例
- ネットワークアカウントがリソースゲートウェイ専用VPCを所有し、Transit Gatewayで検査
- TLS終端のためファイアウォールはペイロードを検査できず、SNIとフロー情報のみ可視
公開された構成パターン
AWSは、Amazon Bedrock AgentCore Gatewayから社内のプライベートAPIやMCPサーバーへ接続するためのネットワーク構成パターンを公開しました。AgentCoreはエージェントを大規模に構築・接続・最適化するための基盤で、任意のフレームワークやモデルに対応します。記事は、Gatewayを私有ターゲットへ到達させるためのAmazon VPC Latticeリソースゲートウェイをどこに置くかを中心に解説しています。
想定読者は、ネットワークチームが全VPCとサブネットを所有し、VPC間の通信を双方向で中央ファイアウォールに通すことを求める企業です。この構成は米国東部(バージニア北部)のus-east-1リージョンで、3つのメンバーアカウントと管理アカウントを持つAWS Organizations環境で検証されました。CloudFormationテンプレートやテストスクリプト、検証結果などは参照リポジトリで公開されているとしています。
記事では適用条件として、ネットワークアカウントが全VPC・サブネット・Transit Gatewayアタッチメントを所有し、AWS RAMでアプリケーション用サブネットを共有する場合を挙げています。加えて、中央ファイアウォールが各VPCを出入りする通信を検査する必要があり、アプリケーションチームは自リソースとセキュリティグループだけを管理する場合も条件に含まれます。
リソースゲートウェイの配置
AgentCore Gatewayが私有ターゲットへ到達するには、VPC Latticeのリソースゲートウェイを使います。リソースゲートウェイは、VPC Latticeが指定サブネットにENIを置いてVPCへ入る入り口で、バックエンドからはこのアドレスが接続元に見えます。リソース構成は、内部ロードバランサーやVPCエンドポイントのDNS名とポートを指すVPC Latticeのオブジェクトで、AWS RAMを通じて他アカウントへ共有できます。
Gatewayターゲットのプライベートエンドポイントには、AgentCoreがリソースゲートウェイを作るマネージドモードと、利用者が作成してターゲットにリソース構成を渡すセルフマネージドモードがあります。記事の構成では、ネットワークアカウントがリソースゲートウェイを所有し、Transit Gateway経由でルーティングされるサブネットに置きます。これにより、リクエストと応答のすべてが検査VPCを通ることになります。
リソースゲートウェイ専用のVPCとサブネットをネットワークアカウントに作り、共有せず、バックエンドも置かないのが方針です。リクエストはGatewayからVPC Lattice経由でリソースゲートウェイへ届き、Transit Gatewayが検査VPCを経由してツールアカウントの内部ALBまたはAPI Gatewayのexecute-apiエンドポイントへ転送します。応答は同じ経路を逆に戻ります。
設計上の判断ポイント
記事は6つの設定判断のうち3つを抜粋して説明しています。第一に、リソースゲートウェイをネットワークアカウントの専用VPCに置き、サブネットを共有せずTransit Gatewayへルーティングします。AgentCoreと組み合わせる場合、リソースゲートウェイはサブネットごとにIPアドレスを1つ消費するため、小さいサブネットで足ります。ただしIpv4AddressesPerEniとResourceConfigDnsResolutionは作成後に変更できないため、事前に決める必要があります。
第二に、ロードバランサーごとにリソース構成を1つ作成し、AWS RAMでAgentCoreアカウントへ共有します。リソース構成名はVPC Latticeが予約するrcfg-で始めないようにします。GatewayはターゲットURLのホスト名をSNIとして送り、ALB証明書を照合するため、証明書のサブジェクト代替名がホスト名と一致している必要があります。ホスト名自体はDNSで解決できる必要はないとされています。
第三に、ファイアウォールで通す通信を最小限にします。リソースゲートウェイのサブネットからツールVPCの443番ポートへの通信と、ALBのサブネットからIDプロバイダーのホスト名への443番ポート通信の2つを許可します。検証では厳格なルール順と既定アクションを使うAWS Network Firewallを利用しました。
現時点の制約と注意点
この構成はペイロードを検査しません。GatewayからALBまではTLSでエンドツーエンドに暗号化され、Gatewayが証明書を検証します。ファイアウォールが見られるのはフローメタデータとTLSのSNIまでで、リクエスト内容はGateway、AWS WAF、ALBのログに残ります。
一部の通信はファイアウォールを通りません。エージェントからインターフェースエンドポイントまでの区間と、Gatewayからリソースゲートウェイまでの区間は検査を経由しません。AgentCoreが各IDプロバイダーへ行うトークン要求も同様です。またクライアントクレデンシャルグラントでは、ツールに届く呼び出しはすべてGatewayのクライアントIDを帯びるため、呼び出し元をたどるにはGatewayアプリケーションログの受信JWTクレームを使う必要があります。
前提条件として、AWS RAMのリソース共有が有効なAWS Organizationsの組織や、certificateConfigurationsパラメーターのためのAWS CLI 2.37.7以降またはBoto3 1.43.106以降が必要です。Gatewayターゲットを作成するロールには複数のvpc-lattice権限とbedrock-agentcoreのターゲット操作権限が要ります。組織でVPC Latticeをまだ使っていない場合は、サービスコントロールポリシー(SCP)を確認する必要があります。
| 項目 | マネージドモード | セルフマネージドモード |
|---|---|---|
| リソースゲートウェイの作成者 | AgentCore | 利用者(ネットワークアカウント) |
| 配置先 | Gatewayアカウント | バックエンドへ直接到達できるサブネット |
| 向く環境 | Gatewayアカウントがサブネットを所有できる場合 | Gatewayとツール間の検査が不要な場合 |
| 本記事での扱い | 採用せず | リソースゲートウェイの所有をネットワークアカウントへ変更して採用 |
In managed mode, AgentCore creates the resource gateway for you. In self-managed mode, you create it and give the target a resource configuration.
マネージドモードでは、AgentCoreがリソースゲートウェイを作成します。セルフマネージドモードでは、利用者が作成し、ターゲットにリソース構成を渡します。
今後の見通し
今回の構成はあくまでガイドラインで、記事も自組織のアカウント構成に合わせて調整するよう求めています。検証はus-east-1のラボ環境に限られており、他リージョンや大規模構成での挙動は示されていません。ペイロード検査やエンドユーザー単位の追跡が必要な場合は、Gateway・WAF・ALBのログ設計を別途詰める必要があります。リソース構成を共有する運用が複数チームで回るか、変更管理の手順が公開されるかが今後の判断材料になりそうです。
日本の開発者・IT企業にとっての意味
エージェントが社内APIを呼ぶ構成を本番導入するとき、多くの日本企業ではネットワークチームがVPCを一元管理し、中央ファイアウォールで検査する運用を敷いています。AgentCore Gatewayの既定のマネージドモードはこの運用と噛み合わない場合があり、今回のパターンはその隙間を埋める設計指針になります。リソースゲートウェイを専用VPCに切り出し、Transit Gateway経由で検査させることで、アプリケーションチームは自リソースに集中できます。一方でTLS終端によりペイロード検査ができない点は、監査要件が厳しい企業ほど事前に要件を突き合わせる必要があります。
気になる点
- 日本リージョンでも同じ構成は使えますか
- 記事で検証されたのは米国東部(バージニア北部)のus-east-1のみで、他リージョンでの検証結果は本文に示されていません。利用するVPC LatticeとAgentCoreの機能が対応しているアベイラビリティゾーンIDを確認する必要があるとしています。日本リージョンでの可否は現時点では公表されていません。
- 既存のVPC構成から移行する手間はどの程度ですか
- 記事はネットワークアカウントが全サブネットを所有し、AWS RAMで共有する前提を置いています。この前提が満たされていれば、リソースゲートウェイ専用VPCの追加とリソース構成の共有が主な作業になります。前提が異なる場合は他の選択肢との比較が必要で、具体的な工数は示されていません。
- ファイアウォールでリクエスト内容は見られますか
- 見られません。GatewayからALBまではTLSで暗号化され、ファイアウォールが確認できるのはフローメタデータとTLSのSNIまでです。リクエスト内容はGateway、AWS WAF、ALBの各ログに残るため、調査はログ側で行うことになります。
用語解説
- VPC Lattice
- AWSのアプリケーション間接続サービス。サービスネットワーク経由でVPCやアカウントをまたぐ通信を制御する。
- リソースゲートウェイ
- VPC LatticeがVPCへ入るための入り口。指定サブネットにENIを置き、バックエンドはこのアドレスを接続元として見る。
- リソース構成
- 内部ロードバランサーやVPCエンドポイントのDNS名とポートを指すVPC Latticeのオブジェクト。AWS RAMで共有できる。
- MCP
- Model Context Protocol。エージェントが外部ツールやデータソースへ接続するためのプロトコル。
- AWS RAM
- AWS Resource Access Manager。リソースをアカウント間で共有するためのAWSのサービス。
- SNI
- TLSのServer Name Indication。クライアントが接続先ホスト名を伝える拡張で、暗号化されたままでも宛先名が見える。
出典
Connect Amazon Bedrock AgentCore Gateway to private APIs in a hub-and-spoke network with centralized inspection
AI導入も顧問も、お任せください
何から手をつけるか、どこまでAIに任せるか。自社の業務に合わせて整理し、導入から運用まで伴走します。相談だけでも構いません。
AI導入について相談する