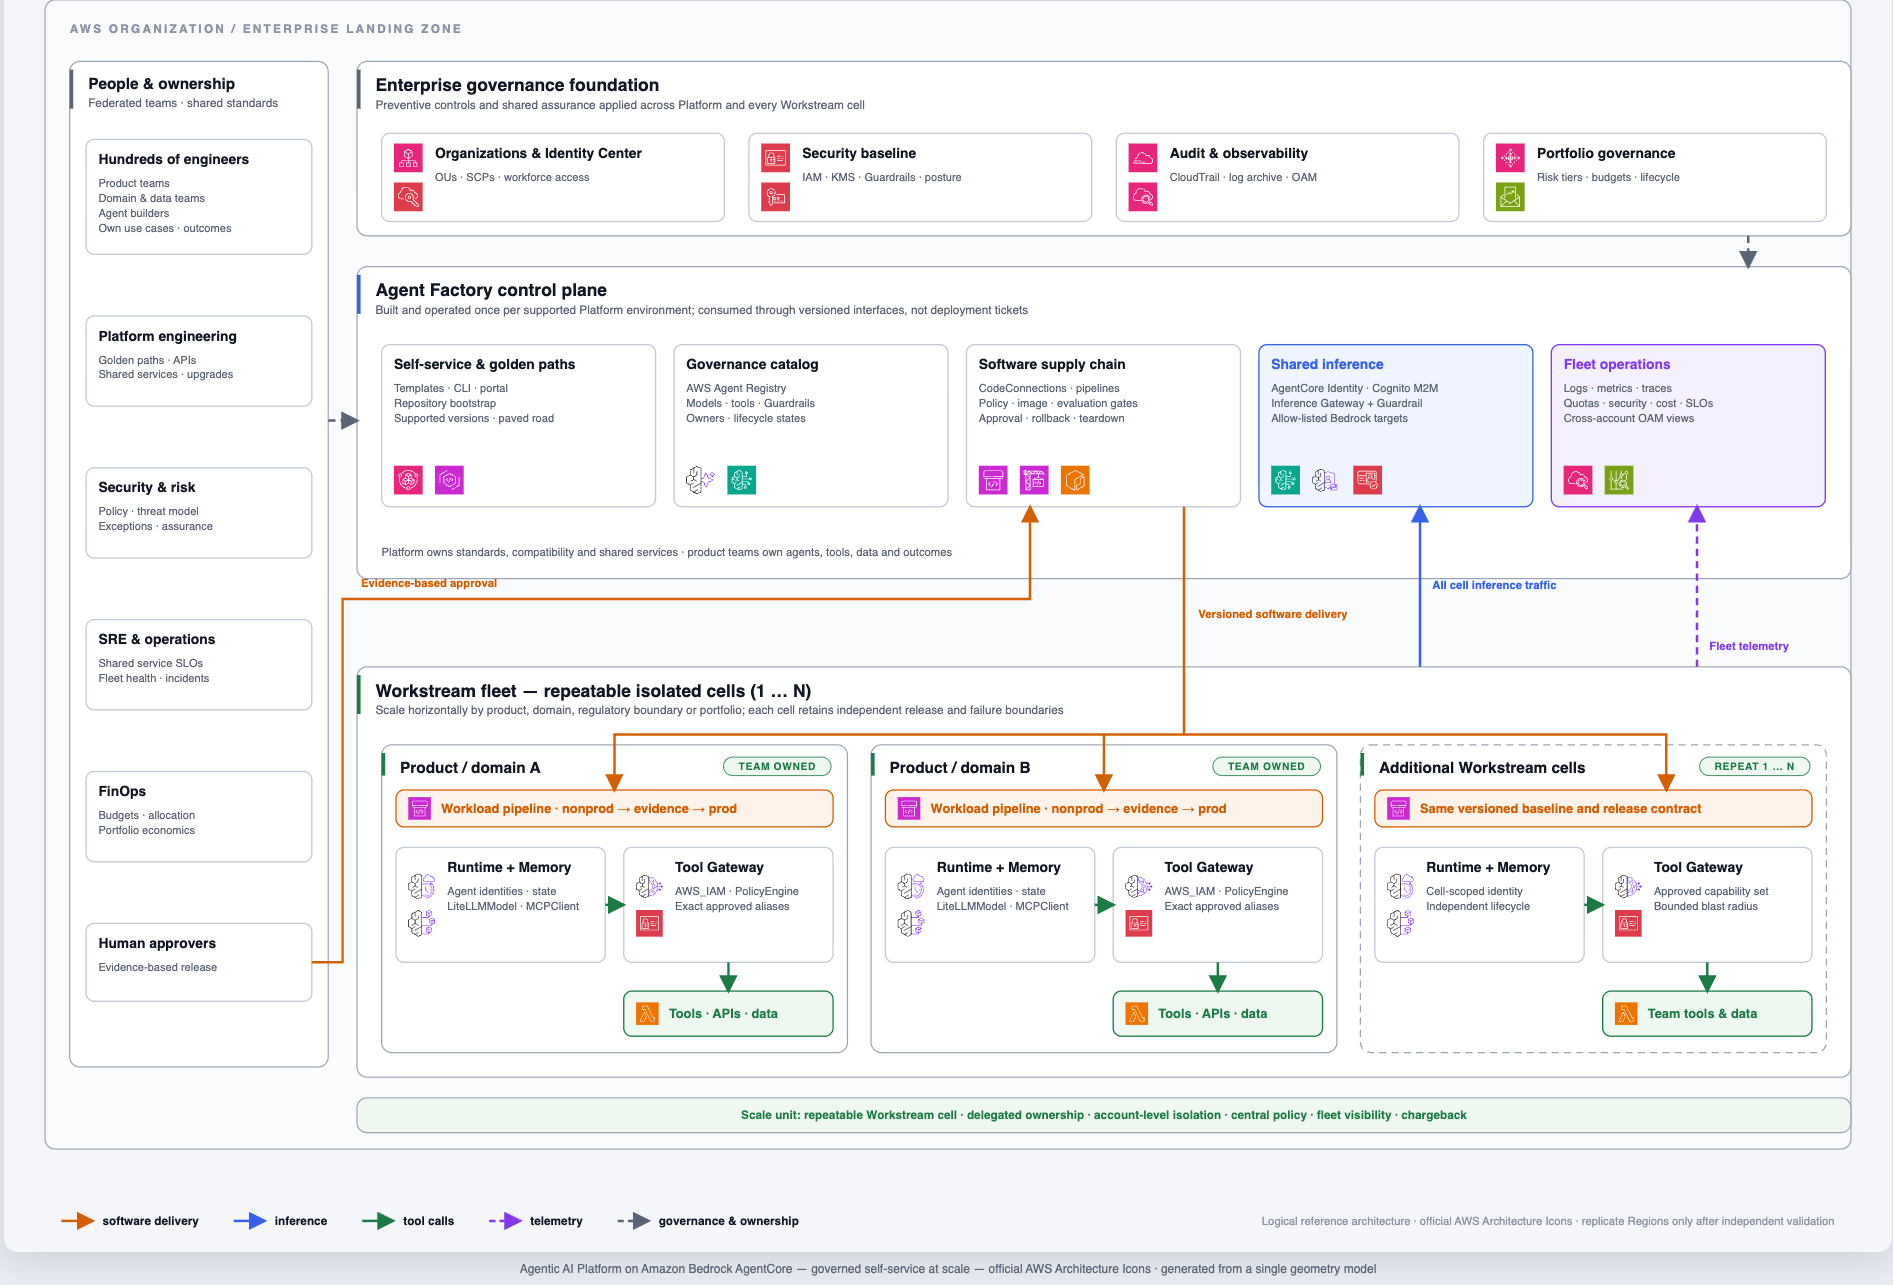
- 本番化の障壁はモデルではなく、権限・所有権・コスト配賦など周辺の統制にある
- 設計の単位は「Workstreamセル」。チームごとに独立してデプロイ・ロールバックできる
- 推論とツールの2つのゲートウェイを分離し、承認済みの経路だけを通す
何が公開されたのか
AWSは2026年10月28日のブログで、「Amazon Bedrock AgentCore上にエンタープライズ向けのエージェントAIプラットフォームを構築する」方法を解説した。新しいサービスを発表したというより、AgentCoreの複数の機能を組み合わせ、組織全体でエージェントを運用するための設計図(ブループリント)とリファレンス実装を示したものだ。AgentCore自体は、ランタイム、ゲートウェイ、アイデンティティ、メモリ、ポリシー、レジストリ、評価といったモジュールを提供する。
ブループリントは、AgentCoreの上に「所有権」「アカウント境界」「ソフトウェアデリバリ」「可観測性」「コスト統制」「廃止」といった企業向けの契約を、デプロイ可能なInfrastructure as Codeとして積み上げる。記事ではこれを「エンタープライズ・エージェントAIプラットフォーム・ブループリント」と呼んでいる。プラットフォームを運用するチームをPlatformチーム、その上でエージェントを作るドメインまたはプロダクトチームをWorkstreamチームと定義している。
本番化を阻む5つの要件
記事は、顧客から聞いた課題を5つに整理している。承認済みの推論ゲートウェイを必ず通す「モデルアクセスの統制」、認証付きMCPゲートウェイ経由で承認済みツールだけを呼ばせる「ツールアクセスの統制」、プラットフォームチームの手を借りずにチームが自走できる「委任されたデリバリ」、複数アカウントをまたぐ「フリート運用とコスト」、そして各境界で証跡を残す「証跡とライフサイクル」だ。
推論ゲートウェイは、Amazon Bedrock Guardrailsなどのガードレールを適用し、チームごとに使えるモデルとリージョンを制限する。さらにレート制限やトークン割当、予算を強制することで、1つのチームが共有容量を使い切らないようにする役割も担う。ツール側はMCPゲートウェイが、対象を限定した最小権限の実行ロールとポリシー判断、監査可能な所有者情報を伴って呼び出しを仲介する。
証跡は境界ごとに検証される。承認済みモデルの呼び出しが成功し、未承認のモデルやリージョンへの呼び出しが拒否されること。購読済みツールの呼び出しが成功し、購読外のツールが想定どおりのエラーで拒否されること。他チームのアカウントやIDからのリクエストが拒否されること。直前のランタイムバージョンに戻せること。廃止時にランタイム、メモリ、ツールゲートウェイ、ツール権限が依存関係の順に削除され、何も残らないことだ。
運用モデルは連邦型を採用
記事はエージェントAIの運用モデルを3つに分類する。1つのAI/MLチームがすべてを作る中央集権型、各事業部が個別に作る分散型、そして中央のプラットフォームチームが統制された共通サービスを提供し、ドメインチームがエージェント・ツール・データの所有権を持ち続ける連邦型だ。ブループリントが実装するのは連邦型で、記事は「多くの企業が行き着く先」と表現している。
連邦型では、Platformチームがテンプレート、バージョン、ポリシー、アドミッション(受け入れ条件)の定義を所有する。各Workstreamアカウントは、ランタイム、メモリ、ツールゲートウェイのインスタンスを自分たちで動かすため、障害やロールバックの影響が1チームの境界内に収まる。フレームワークはStrands、LangGraph、CrewAIのリファレンステンプレートが用意されているが、同じ契約を保てば別のフレームワークも使えるとしている。
設計の単位はWorkstreamセル
記事が繰り返し強調するのが、スケールの単位は「Workstreamセル」であり、手作業で設定したエージェントや共有のワークロードアカウントではないという点だ。セルにはチーム専用のソースリポジトリ、ワークロードパイプライン、AgentCore Runtime、実行者単位でスコープされたAgentCore Memory、AWS_IAM認証を使うAgentCore Gatewayが含まれる。顧客管理のAWS KMSキー、タグ、アラーム、予算、CloudWatch OAMのソースリンクもセル側に置かれる。
アカウント構成は、管理・ガバナンス基盤、セキュリティ/監査/可観測性レイヤー、プラットフォームレイヤー、Workstreamフリートレイヤーの4層に分かれる。AWS Organizations、IAM Identity Center、サービスコントロールポリシー(SCP)などで企業境界を作るが、これらは既存のAWS Control Towerランディングゾーンにマッピングできる論理的な役割だと説明されている。SCPはIAMやゲートウェイ認可、ガードレールを置き換えるものではなく、補完する位置づけだ。
導入の進め方も明示されている。まず代表的なセルを1つ選び、オンボーディング、本番昇格、ロールバック、集中可観測性、残留物ゼロの廃止までを検証してから、同じベースラインを横展開する順序だ。
| 運用モデル | 特徴 | 主な課題 |
|---|---|---|
| 中央集権型 | 1つのAI/MLチームが全エージェントを構築・運用 | ガバナンスは一貫するが、ユースケース増加でボトルネック化 |
| 分散型 | 各事業部が自前で構築・運用 | 動きは速いが統制がばらつき、重複作業とコスト可視性の悪化 |
| 連邦型 | 中央が共通サービスを提供し、ドメインが所有権を保持 | ブループリントが採用。多くの企業が行き着く型と説明 |
The unit of scale is the Workstream cell, not a manually configured agent or one shared workload account.
スケールの単位はWorkstreamセルであり、手作業で設定したエージェントや単一の共有ワークロードアカウントではない。
今後の見通し
記事は、まず代表的なWorkstreamセルを1つ立ち上げ、オンボーディング、本番昇格、ロールバック、集中可観測性、残留物ゼロの廃止という境界を検証してから横展開することを推奨している。次の焦点は、このブループリントを実際の既存ランディングゾーンに適用したとき、SCPやIAM、ガードレールの設定がどこまでそのまま使えるかという点になるとみられる。AgentCoreのポリシーやレジストリ、評価といったモジュールがどのバージョンでどう組み合わさるのかも、導入判断には欠かせない情報だ。各プレーンの責務はブループリントのREADMEに詳述されているとあり、実装の詳細はそちらで確認できる。
日本の開発者・IT企業にとっての意味
日本の大企業がエージェントAIを全社展開しようとすると、部門ごとにAWSアカウントを分けたうえで、誰が何を作り、どのモデルをどれだけ使ったかを説明できる状態が求められることが多い。今回の設計は、推論とツールの2つのゲートウェイを分けて承認済みの経路だけを通し、コストをチーム単位で按分するという、ガバナンス部門が説明しやすい形をとっている。Control Towerのランディングゾーンを既に運用している企業なら、既存の監査や予算管理の枠組みに載せやすい。一方で、Workstreamセルを量産するにはテンプレートとパイプラインの整備が前提となり、プラットフォームチームの立ち上げが最初の実務的なハードルになる。
気になる点
- 既存のAWS環境(Control Towerのランディングゾーン)にそのまま組み込めるのか
- 記事では、管理・ガバナンス基盤などのアカウント層は論理的な役割であり、既存のAWS Control Towerランディングゾーンにマッピングできると説明されている。Management/Platform/Workstreamという3つのラベルは固定の3アカウント構成を意味せず、複数のプラットフォーム環境と多数のWorkstreamアカウントの組を運用できるとしている。
- 導入や運用にいくらかかるのか
- この記事にはAgentCoreやブループリントの具体的な料金は記載されていない。ブループリントは設計図とリファレンス実装として提供されるもので、費用はAgentCore各機能の利用量やアカウント構成に依存するとみられる。正確な金額は現時点では公表されておらず、別途の確認が必要だ。
- Strands以外のフレームワークを使っている場合でも適用できるのか
- ブループリントにはStrands、LangGraph、CrewAIのリファレンステンプレートが含まれる。記事は、推論ゲートウェイ、ツールゲートウェイ、アイデンティティ、ポリシー、評価、デリバリの各契約をテンプレートが保てるなら、任意のフレームワークを使えるとしている。
用語解説
- Amazon Bedrock AgentCore
- エージェントの構築・実行・運用を担うAWSのモジュール群。ランタイム、ゲートウェイ、アイデンティティ、メモリ、ポリシー、レジストリ、評価などを含む。
- Workstreamセル
- チームごとに独立してデプロイ・ロールバックできる実行境界。ランタイム、メモリ、ツールゲートウェイ、予算などをまとめて持つ。
- MCP
- Model Context Protocol。エージェントが外部ツールを発見・呼び出すための仕様。記事では認証付きゲートウェイ経由でのみツールを呼ぶ構成をとる。
- SCP
- サービスコントロールポリシー。AWS Organizationsでアカウントが持てる権限の上限を制限する仕組み。IAMを置き換えず補完する。
- ランディングゾーン
- 複数アカウントのAWS環境を安全かつ拡張可能に構成するための土台。AWS Control Towerなどで用意する。
- ガードレール
- モデルの入出力を制御する安全策。記事ではAmazon Bedrock Guardrailsや第三者提供のものを例に挙げている。
出典
Building an Agentic AI Platform on Amazon Bedrock AgentCore
AI導入も顧問も、お任せください
何から手をつけるか、どこまでAIに任せるか。自社の業務に合わせて整理し、導入から運用まで伴走します。相談だけでも構いません。
AI導入について相談する